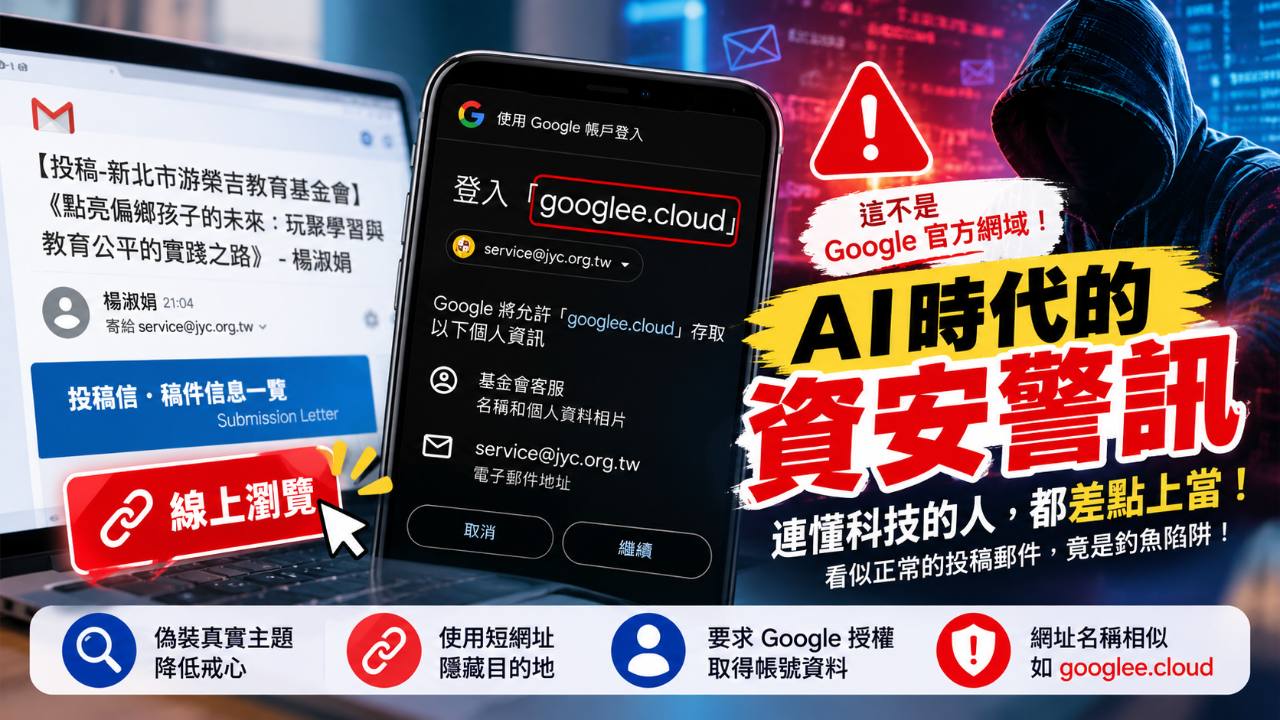
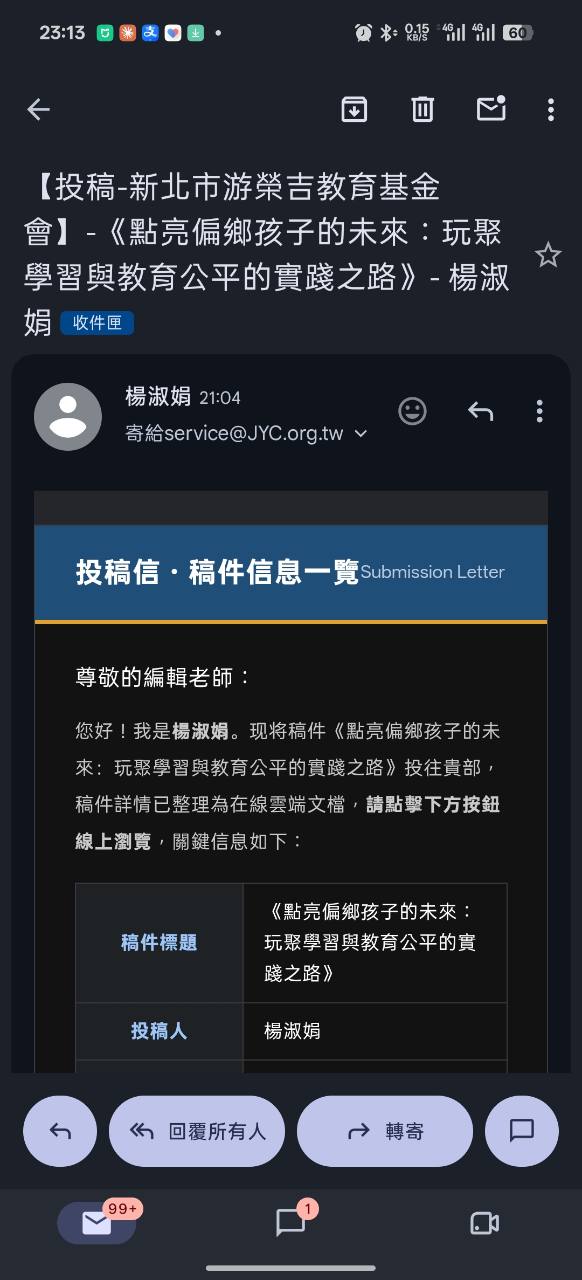
科技可以幫助人,也可能成為傷害人的工具。近日,財團法人新北市游榮吉教育基金會收到一封看似符合日常業務的投稿郵件,信中有完整標題、投稿人姓名與稿件資訊,還附上排版精美的線上文件通知。然而,點開短網址後,畫面要求透過 Google 帳號將名稱、個人資料相片與電子郵件地址提供給名為「googlee.cloud」的第三方應用程式。由於無法確認服務身分與授權必要性,基金會立即停止操作,沒有按下「繼續」。
一封貼近日常工作的郵件,最容易讓人放下戒心
這封郵件乍看之下並不粗糙:主旨與基金會業務相關、文字通順、資訊欄位完整,視覺設計也像一般線上文件通知。正因為情境合理,收件人很容易依照平常處理工作的習慣點開連結,而不會立刻察覺異常。
真正值得警覺的,是郵件先以短網址遮蔽目的地,接著要求使用者把 Google 帳戶資料提供給陌生應用程式。應用程式名稱「googlee.cloud」與 Google 字樣高度相似,但名稱相似不代表它是 Google 官方服務,也不代表授權要求與原本聲稱的「查看稿件」合理相關。
先看清楚:這是 Google 授權頁,但授權對象是第三方
從截圖可見,瀏覽器網址列顯示的是 Google 官方的 accounts.google.com,因此這個畫面本身屬於 Google 的第三方應用程式授權流程,並非單憑畫面就能判定為仿冒登入頁。畫面要提醒使用者的是:目前正在授權哪一個應用程式,以及它準備取得哪些資料。
Google 官方說明指出,「使用 Google 帳戶登入」會把名稱、電子郵件地址與個人資料相片等基本資料分享給第三方應用程式;Google 也明確提醒,只應對自己信任的應用程式授權,並在同意前仔細檢查要求的資訊與權限。換句話說,網址列出現 Google 官方網域,只能證明授權流程由 Google 提供,不能替第三方應用程式的身分與用途背書。
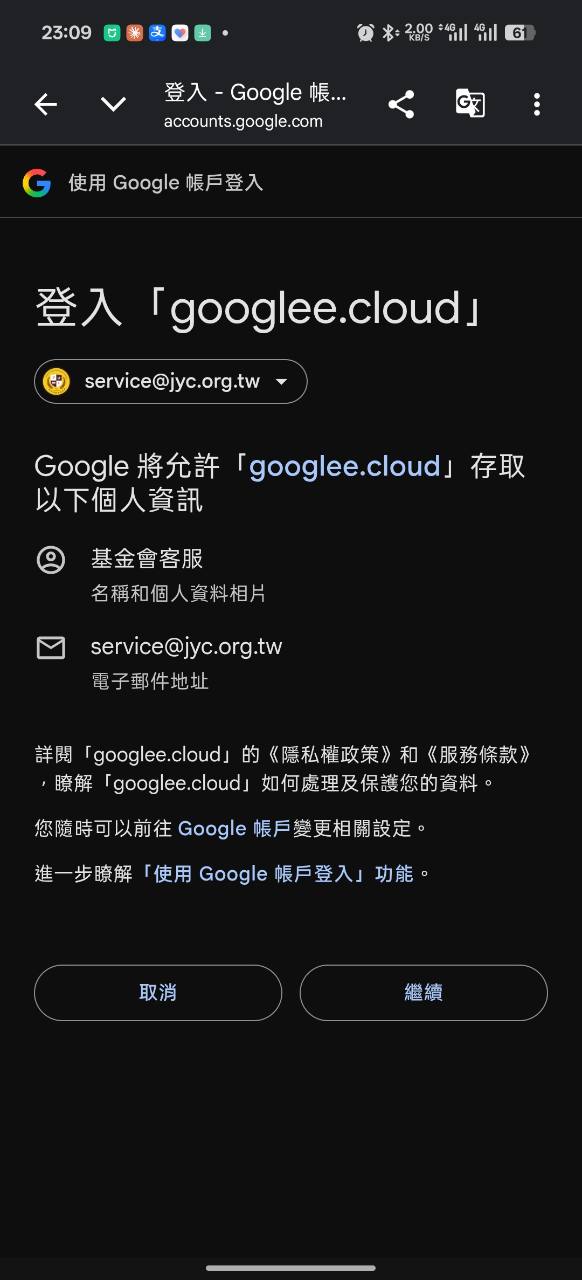
目前尚無法證實這封郵件或該應用程式涉及實際詐騙,但它已呈現多項值得提高警覺的風險特徵:陌生來信、短網址、授權對象不明、名稱近似知名品牌,以及授權要求與原始工作目的之間缺乏清楚說明。停止操作並另外查證,是此時較穩妥的選擇。
AI時代,詐騙訊息也更像真的
過去的詐騙郵件常有錯字、語句不通或排版粗糙等破綻;如今,生成式 AI 能協助產生流暢文字、專業商務信件與精美版型,也能模仿真實的工作情境。Google 在2026年的詐騙趨勢警示中也指出,網路釣魚手法持續演進,不法人士可能利用受信任的雲端服務、文件或登入流程降低使用者戒心。
這不代表每封精美郵件都有問題,也不代表所有第三方授權都是詐騙;真正重要的是,不再只用「看起來像不像真的」作為判斷標準。內容越貼近自己的日常工作,越應停一下,確認寄件來源、實際網址、應用程式名稱、要求的權限,以及這些權限是否真的有必要。
收到類似訊息,可以先做這五件事
- 不要急著點短網址。若訊息聲稱來自熟悉單位,改從官方網站、既有聯絡方式或原本使用的系統進入。
- 檢查完整網址與授權對象。即使頁面位於
accounts.google.com,仍要確認畫面中的第三方應用程式名稱是否可信。 - 逐項閱讀要求的資料與權限。思考這項服務為何需要你的姓名、信箱、相片、雲端硬碟或其他資料;用途說不清楚,就先取消。
- 透過第二管道查證。直接聯絡聲稱的寄件人或單位,不要只回覆原信,也不要使用信中提供的電話或連結。
- 檢查帳戶並回報可疑郵件。若曾按下授權,可前往 Google 帳戶的安全性設定檢查已連結的第三方應用程式並移除不認識的項目;在 Gmail 中也可使用「回報網路釣魚」功能。
科技越進步,人的判斷越重要
AI 本身不是問題,如何使用 AI 才是關鍵。它能幫助我們學習、創作與提升效率,也可能被用來製造假訊息、仿冒身分或設計更有說服力的詐騙情境。我們不必因為害怕而拒絕科技,但需要培養查證習慣,尤其在畫面要求登入、提供個人資料或授權第三方服務時,多花幾秒鐘確認。
AI讓科技更聰明,但不能讓我們失去警覺;科技可以幫助人,也可能被利用來傷害人。
別以為自己懂科技,就一定不會受騙。多一分懷疑、多一次查證,也許就能避免一次難以挽回的損失。也請把這份提醒分享給親友,特別是較不熟悉網路操作的長輩與朋友,讓資訊安全成為每個人都能理解並實踐的生活能力。